Domain 7kx.de kaufen?
Wir ziehen mit dem Projekt
7kx.de um.
Sind Sie am Kauf der Domain
7kx.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain 7kx.de kaufen?
Was bedeutet Feeds im Internet?
Was bedeutet Feeds im Internet? Feeds im Internet sind Datenströme, die es ermöglichen, aktuelle Informationen von Websites oder Blogs zu abonnieren und automatisch zu empfangen. Sie werden häufig in Form von RSS-Feeds oder Atom-Feeds angeboten und enthalten meistens Texte, Bilder oder Videos. Nutzer können Feeds mit Hilfe von Feed-Readern oder speziellen Apps abonnieren, um stets über neue Inhalte informiert zu bleiben. Feeds sind eine praktische Möglichkeit, um personalisierte Nachrichten und Updates aus verschiedenen Quellen zu erhalten, ohne die Websites regelmäßig besuchen zu müssen. **
Was sind die Vorteile von RSS-Feeds gegenüber anderen Arten von Content-Distribution?
RSS-Feeds ermöglichen es Nutzern, Inhalte von verschiedenen Websites an einem Ort zu sammeln und zu organisieren. Sie bieten eine einfache Möglichkeit, auf dem Laufenden zu bleiben, ohne jede Website einzeln besuchen zu müssen. Zudem ermöglichen RSS-Feeds eine personalisierte und automatisierte Content-Distribution. **
Ähnliche Suchbegriffe für Update-Feeds
Top-Angebote
Produkte zum Begriff Update-Feeds:
-
Extended Update Support for Red Hat Directory ServerExtended Update Support for Red Hat Directory Server – planbare Update-Unterstützung für Directory-Server-Umgebungen Eine professionelle Red Hat Add-On-Subskription für Unternehmen, die Red Hat Directory Server Umgebungen mit einem stabileren und besser planbaren Update-Rahmen betreiben möchten. Extended Update Support for Red Hat Directory Server ist eine professionelle Red Hat Add-On-Subskription für Unternehmen, die bestehende Red Hat Directory Server Umgebungen mit einer erweiterten Update-Planung betreiben möchten. Der Fokus liegt darauf, Directory-Server-Systeme innerhalb eines klar definierten Red Hat Supportrahmens stabiler zu verwalten und Aktualisierungen besser an interne Betriebs-, Test- und Freigabeprozesse anzupassen. Die Lösung eignet sich besonders für Organisationen, die zentrale LDAP-basierte Verzeichnisdienste einsetzen und dabei hohe Anforderungen an Stabilität, Planbarkeit, Zugriffsdaten, Benutzerverwaltung und langfristige Systempflege haben. Wenn Sie diese Lösung über unsere Plattform kaufen , erhalten Sie eine offizielle Red Hat Add-On-Subskription beziehungsweise einen passenden Red Hat Subskriptionsumfang für den vorgesehenen Einsatzbereich. Ihre Bestellung wird über unsere sichere Zahlung verarbeitet und anschließend digital bereitgestellt. Wenn Sie weitere Red Hat Lösungen für Linux, Directory Services, Identity Management, Security oder Enterprise-Infrastruktur suchen, können Sie passende Produkte ebenfalls direkt bei uns im Shop für Red Hat kaufen . Die Lösung eignet sich für IT-Abteilungen, Systemadministratoren, Identity-Teams, Plattformverantwortliche und Organisationen, die Red Hat Directory Server in produktiven oder geschäftskritischen Umgebungen betreiben. In solchen IT-Landschaften sind Verzeichnisdienste häufig eng mit Benutzerkonten, Gruppeninformationen, Zugriffsrechten, Anwendungen, Authentifizierungsprozessen und internen Sicherheitsvorgaben verbunden. Extended Update Support for Red Hat Directory Server schafft dafür eine strukturierte Grundlage, um Update-Zyklen besser zu planen und zentrale Directory-Services kontrollierter in bestehende Betriebsprozesse einzubinden. Erweiterte Update-Planung für Directory Server Extended Update Support for Red Hat Directory Server ist für Unternehmen interessant, die ihre Directory-Server-Umgebung nicht bei jeder verfügbaren Aktualisierung unmittelbar umstellen möchten, sondern einen besser planbaren Update-Rahmen benötigen. Gerade bei zentralen Verzeichnisdiensten ist es wichtig, Änderungen sorgfältig zu prüfen, bevor sie in produktive Systeme übernommen werden. Directory-Server-Systeme stellen häufig grundlegende Informationen für Benutzer, Gruppen, Anwendungen und Zugriffskontrollen bereit. Wenn solche Dienste zentral in Unternehmensprozesse eingebunden sind, müssen Aktualisierungen, Tests, Wartungsfenster und interne Freigaben sauber abgestimmt werden. Der Extended Update Support unterstützt Organisationen dabei, diese Prozesse strukturierter zu organisieren. Für stabile LDAP- und Identity-nahe Infrastrukturen Red Hat Directory Server wird in vielen Unternehmen als zentrale Grundlage für LDAP-basierte Verzeichnisdienste eingesetzt. Dabei können Benutzerinformationen, Gruppenstrukturen, Zugriffsdaten, Richtlinien und anwendungsnahe Verzeichnisinformationen eine wichtige Rolle spielen. Extended Update Support eignet sich für Organisationen, die solche Directory-Services mit klarer Update-Planung und einer stabilen Betriebsstrategie verbinden möchten. Der konkrete Einsatz sollte anhand der vorhandenen Directory-Server-Umgebung, der bestehenden Red Hat Subskriptionsbasis, der benötigten Update-Strategie, der internen Freigabeprozesse und der jeweiligen Red Hat Bedingungen bewertet werden. Besonders bei produktiven Directory-Services ist es sinnvoll, Kompatibilität, Betriebsrisiken, Sicherheitsanforderungen, Testprozesse und langfristige Plattformplanung gemeinsam zu betrachten. So lässt sich das Add-On sauber in IT-, Sicherheits-, Einkaufs- und Budgetprozesse einordnen. Geeignet für produktive Directory-Server-Landschaften In professionellen Unternehmensarchitekturen sind Verzeichnisdienste häufig ein zentraler Bestandteil der Benutzer-, Gruppen- und Zugriffsdatenverwaltung. Extended Update Support for Red Hat Directory Server bietet eine strukturierte Grundlage, um solche Systeme mit planbaren Update-Prozessen zu betreiben und besser mit vorhandenen Administrations-, Sicherheits- und Freigabeprozessen zu verbinden. Die Lösung eignet sich besonders für Organisationen, die Red Hat Directory Server in sensiblen, geschäftsnahen oder stark integrierten Umgebungen einsetzen. Anforderungen rund um Stabilität, Änderungsmanagement, Systempflege, Sicherheitsbewertung und langfristige Plattformstrategie lassen sich dadurch gezielter in bestehende Unternehmensprozesse integrieren. Add-On für kontrollierte Aktualisierungsprozesse Das Extended Update Support for Red Hat Directory Server beschreibt eine Red Hat Add-On-Subskription für ...4861,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious HashesKaspersky Threat Data Feeds – Malicious Hashes Die Bekämpfung von Malware ist eine der größten Herausforderungen für Unternehmen und Sicherheitsteams weltweit. Malware kann erhebliche Schäden verursachen, von Datenverlust über Systemstörungen bis hin zu finanziellen Verlusten. Eine zuverlässige Möglichkeit, schädliche Dateien zu identifizieren, besteht in der Analyse ihrer Hashes. **Kaspersky Threat Data Feeds – Malicious Hashes** bietet eine umfassende Datenbank mit bösartigen Hashes, die regelmäßig aktualisiert wird. Diese Daten ermöglichen es Sicherheitsteams, bösartige Dateien schnell und präzise zu identifizieren und zu blockieren, bevor sie Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Malicious Hashes Die **Kaspersky Threat Data Feeds – Malicious Hashes** stellen eine umfangreiche Sammlung bösartiger Hashes bereit, die aus dem globalen Netzwerk der Kaspersky Threat Intelligence stammen. Diese Hashes umfassen eine Vielzahl von Bedrohungen, von bekannten Viren über Ransomware bis hin zu unbekannter Malware. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitssysteme können Unternehmen Malware schneller erkennen und ihre Systeme vor möglichen Angriffen schützen. Die Hash-Datenbank wird kontinuierlich aktualisiert, um Unternehmen stets die neuesten Informationen zur Verfügung zu stellen. Hauptfunktionen Umfassende Sammlung bösartiger Hashes: Bereitstellung einer stets aktuellen Datenbank mit Hashes, die bösartige Dateien identifizieren. Präzise Bedrohungsinformationen: Jeder Hash-Eintrag enthält zusätzliche Informationen wie Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Malware durch Echtzeit-Blockierung schädlicher Dateien anhand ihrer Hashes. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Malware: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche Dateien schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious Hashes sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious Hashes Schutz vor Malware-Infektionen: Identifizierung und Blockierung von schädlichen Dateien anhand ihrer Hashes, bevor sie Schaden anrichten können. Erkennung von Ransomware: Spezifische Hashes helfen dabei, Ransomware frühzeitig zu erkennen und deren Ausbreitung zu verhindern. Forensische Analyse: Unterstützung bei der Identifizierung und Nachverfolgung schädlicher Dateien durch Vergleich mit der Kaspersky-Datenbank.40517,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - APT IOCKaspersky Threat Data Feeds – APT IOC In der heutigen digitalen Landschaft stellen Advanced Persistent Threats (APTs) eine der schwerwiegendsten Bedrohungen für Unternehmen und Organisationen dar. APTs sind zielgerichtete und oft langanhaltende Cyberangriffe, die von hochentwickelten Bedrohungsakteuren ausgeführt werden. Diese Angriffe zielen darauf ab, in Netzwerke einzudringen und wertvolle Informationen über lange Zeiträume hinweg zu exfiltrieren. Um Unternehmen bei der frühzeitigen Erkennung und Abwehr solcher Bedrohungen zu unterstützen, bietet Kaspersky mit den **Threat Data Feeds – APT IOC** eine spezialisierte Lösung. Diese Datenfeeds liefern kontinuierlich aktualisierte Informationen über Indikatoren für Kompromittierungen (Indicators of Compromise, IOCs), die mit APTs in Verbindung stehen, und ermöglichen es Unternehmen, ihre Abwehrmaßnahmen proaktiv zu verbessern. Überblick über Kaspersky Threat Data Feeds – APT IOC Die Kaspersky Threat Data Feeds – APT IOC bieten Unternehmen eine umfassende Datenbank mit Indikatoren für Kompromittierungen (IOCs), die auf Advanced Persistent Threats (APT) hinweisen. Diese Datenfeeds umfassen Informationen über verdächtige IP-Adressen, Domains, URLs, Hashes und andere Indikatoren, die bei der Identifizierung von APTs helfen. Die regelmäßige Aktualisierung und Erweiterung dieser Daten sorgt dafür, dass Unternehmen stets über die neuesten Bedrohungen informiert sind und ihre IT-Sicherheitsmaßnahmen anpassen können. Hauptfunktionen Umfassende APT-Daten: Bereitstellung kontinuierlich aktualisierter Informationen über IOCs, die mit APT-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um Unternehmen stets die neuesten Informationen über APT-Bedrohungen zu liefern. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Threat Intelligence-Plattformen. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von APT-Bedrohungen durch die Identifizierung von IOCs, die mit APT-Angreifern assoziiert sind. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Unterstützung bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – APT IOC sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht, sodass Unternehmen ihre Sicherheitsarchitekturen flexibel anpassen können. Anwendungsfälle für Kaspersky Threat Data Feeds – APT IOC Erkennung und Abwehr von gezielten Angriffen: Unternehmen können potenzielle APT-Bedrohungen frühzeitig identifizieren und Maßnahmen zur Abwehr ergreifen. Unterstützung bei der Bedrohungsanalyse: Sicherheitsteams erhalten detaillierte Informationen über verdächtige Aktivitäten und können fundierte Entscheidungen treffen. Optimierung der IT-Sicherheitsstrategie: Mit präzisen Bedrohungsdaten können Unternehmen ihre Abwehrstrategien proaktiv verbessern. Industrie 4.0 und industrielle Steuerungssysteme: In sensiblen industriellen Umgebungen unterstützt der APT IOC-Feed dabei, gezielte Angriffe auf kritische Infrastrukturen zu erkennen und abzuwehren.45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was sind die Vorteile und Nachteile eines RSS-Feeds gegenüber eines Social Media-Feeds?
Die Vorteile eines RSS-Feeds sind die Möglichkeit, Inhalte von verschiedenen Quellen an einem Ort zu sammeln, die Kontrolle über die angezeigten Inhalte und die geringere Ablenkung durch Werbung und Benachrichtigungen. Nachteile sind die begrenzte Interaktion mit anderen Nutzern, die fehlende Personalisierung und die Notwendigkeit, regelmäßig den Feed zu überprüfen. Die Vorteile eines Social Media-Feeds sind die Interaktion mit anderen Nutzern, die Personalisierung basierend auf dem Nutzerverhalten und die Möglichkeit, aktuelle Trends und Neuigkeiten zu entdecken. Nachteile sind die Ablenkung durch Werbung und Benachrichtigungen, die mögliche Verbreitung von Falschinformationen und **
-
Was sind die Vor- und Nachteile von RSS-Feeds im Vergleich zu Social-Media-Feeds?
Vorteile von RSS-Feeds sind die bessere Kontrolle über die Inhalte, keine Algorithmus-basierte Filterung und keine Werbung. Nachteile sind die geringere Interaktion mit anderen Nutzern und die begrenzte Reichweite im Vergleich zu Social-Media-Feeds. **
-
Wie wird der Minecraft-Update-Server erneuert?
Der Minecraft-Update-Server wird normalerweise durch das Herunterladen und Installieren der neuesten Version des Spiels aktualisiert. Dies kann entweder automatisch über den Minecraft Launcher oder manuell durch das Herunterladen der Updates von der offiziellen Minecraft-Website erfolgen. Nachdem das Update installiert wurde, können die Spieler die neuen Funktionen und Inhalte des Spiels genießen. **
-
Was sind Feeds und wie werden sie in Online-Plattformen verwendet?
Feeds sind automatisch aktualisierte Listen von Inhalten, die auf Websites oder Social-Media-Plattformen angezeigt werden. Sie zeigen dem Nutzer die neuesten Beiträge oder Informationen von anderen Nutzern oder Websites. Feeds werden in Online-Plattformen verwendet, um Nutzern personalisierte und aktuelle Inhalte anzuzeigen und sie über neue Beiträge oder Aktivitäten auf dem Laufenden zu halten. **

Sind die Windows 7 Update-Server nicht verfügbar?
Es tut mir leid, aber ich kann keine Echtzeitinformationen über die Verfügbarkeit der Windows 7 Update-Server liefern. Es könnte sein, dass es vorübergehende Probleme mit den Servern gibt, die von Microsoft behoben werden müssen. Es wird empfohlen, die offizielle Microsoft-Website oder Foren zu konsultieren, um Informationen über die Verfügbarkeit der Update-Server zu erhalten. Es könnte auch hilfreich sein, die Netzwerkverbindung und die Einstellungen des Computers zu überprüfen, um sicherzustellen, dass keine lokalen Probleme vorliegen. **
Verursacht das Update von Microsoft langsames Internet?
Es ist möglich, dass ein Update von Microsoft das Internet vorübergehend langsamer machen kann. Dies kann passieren, wenn das Update im Hintergrund große Datenmengen herunterlädt oder wenn es zu Konflikten mit anderen Programmen oder Einstellungen kommt. Es ist jedoch auch möglich, dass andere Faktoren für die langsame Internetverbindung verantwortlich sind und nicht das Update selbst. **
Top-Angebote
Produkte zum Begriff Update-Feeds:
-
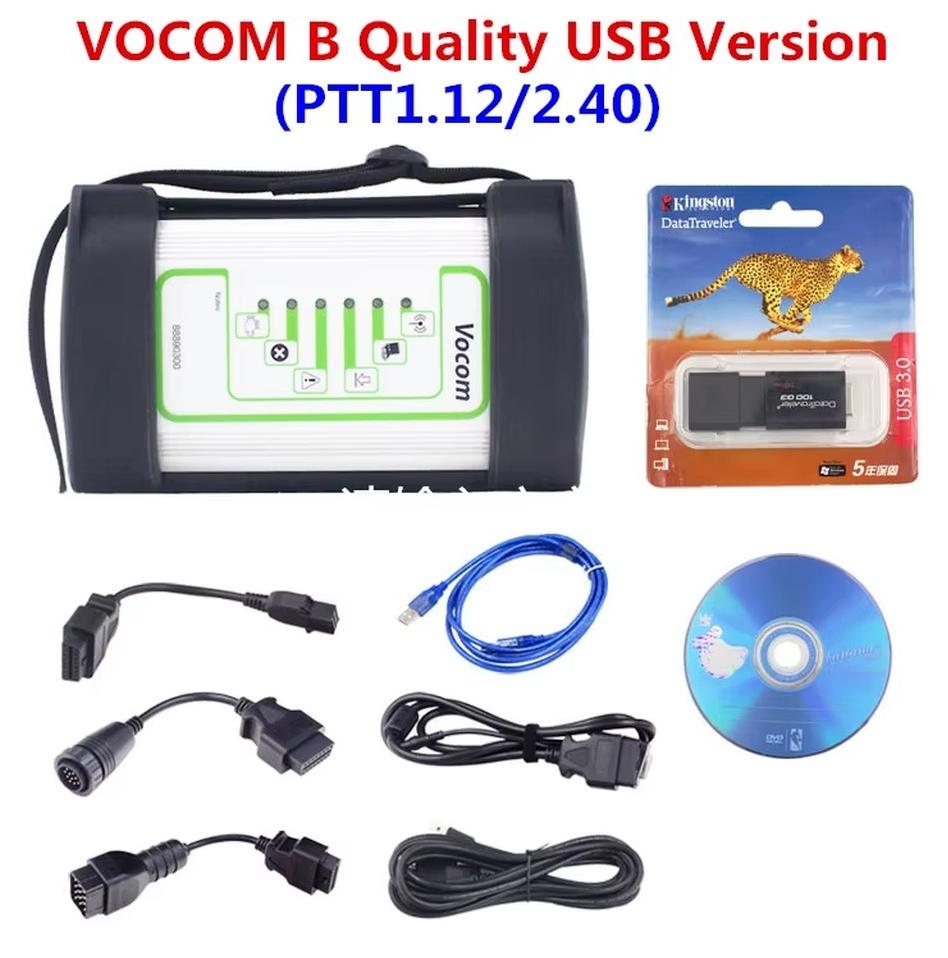
Vocom 88890300 - Diagnoseinterface für Lkw - B-Qualität - Online-Update - Programmierung - Kalibrierung - Vollchip-LeiterplatteDas 88890300-Diagnoseinterface ist eine leistungsstarke und stabile Lösung für die professionelle Fahrzeugdiagnose. Es unterstützt die Identifikation, Prüfung, Programmierung und Kalibrierung von Fahrzeugen, Motoren und Maschinen. Ihre Vorteile Umfassende Unterstützung für den gesamten ReparaturprozessDiagnose, Tests, Programmierung und KalibrierungStabile Verbindung über mehrere DiagnosekabelKompatibel mit Windows XP, Windows 7 und Windows 10Unterstützt Online-Updates Leistungsstarke Diagnose Das Interface ermöglicht das Auslesen von Produktinformationen und Historien sowie die gezielte Diagnose ausgewählter Systeme. Dadurch lassen sich Fehler schneller erkennen und Wartungsarbeiten effizienter durchführen. Programmierung und Kalibrierung Ausgewählte Produkte können programmiert und kalibriert werden. Das erleichtert Reparaturen, Einstellungen und Funktionsprüfungen in Werkstatt, Außendienst oder bei Testfahrten. Lieferumfang 1 × 88890300-Diagnoseinterface, Vocom B Quality1 × OBD2-Kab459,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
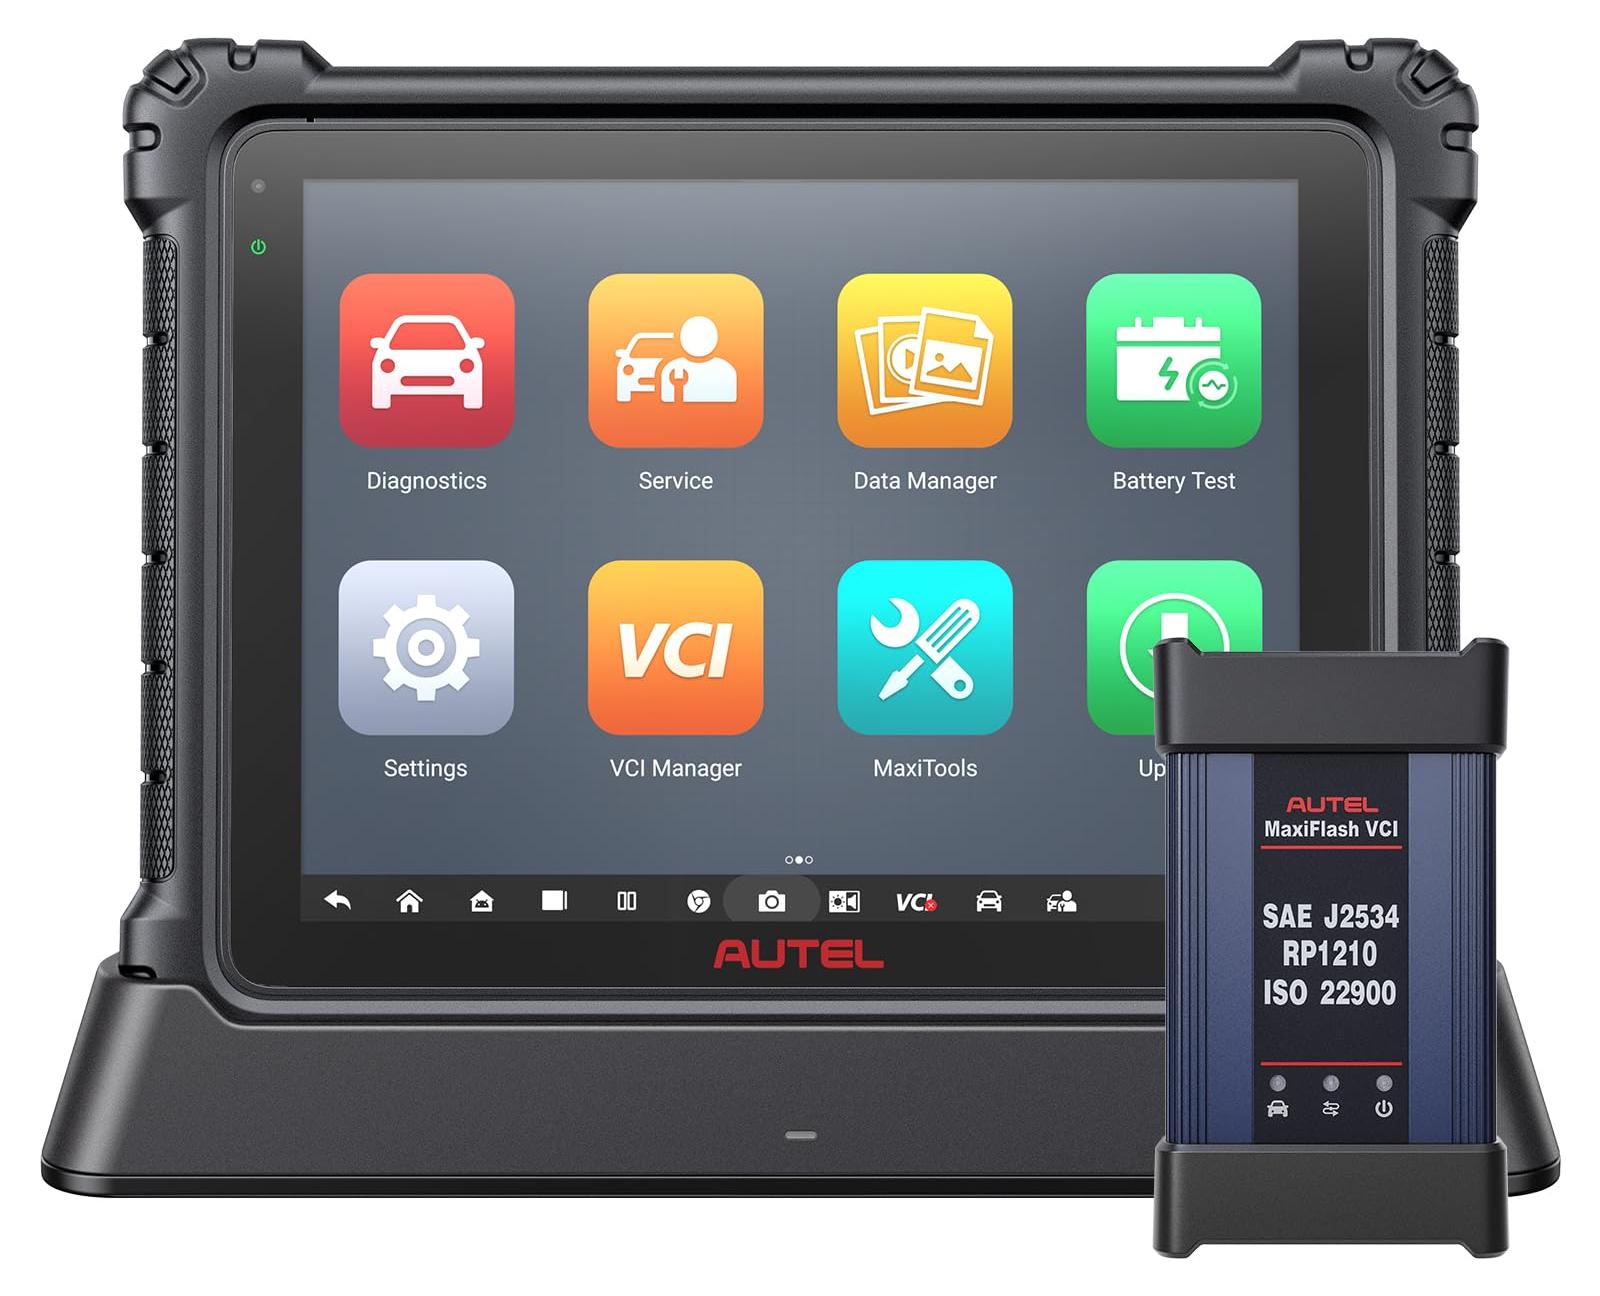
Diagnose-Scantool Ultra Lite, ECU-Programmierung, Topologiekarte, 2 Jahre UpdateDas MaxiCOM Ultra Lite ist ein intelligentes Diagnosegerät für Fahrzeuge, das mit modernster Technik ausgestattet ist. Es bietet eine umfassende Fahrzeugdiagnose, ECU-Programmierung und zahlreiche Servicefunktionen - ideal für Werkstätten und ambitionierte Anwender.Intelligente Diagnose: Beschleunigt den Diagnoseprozess um bis zu 70% und unterstützt bei der Fehlersuche mit DTC-Analyse, Reparaturhinweisen und TSB-Bulletins.Topologiekarte: Farbcodierte Darstellung der Fahrzeugkomponenten und Steuergeräte - erleichtert die Fehlerlokalisierung und den Diagnoseablauf.40+ Servicefunktionen: Umfangreiche Wartungs- und Reparaturfunktionen, inklusive erweiterter Kompatibilität durch D-PDU/J2534/RP1210-Protokolle.ECU-Programmierung und Online-Codierung: OE-Level-Programmierung für anspruchsvolle Modelle, inklusive Online-Codierung für BMW, Benz und Porsche.Leistungsstarke Hardware: Android 7.0, Octa-Core-Prozessor, 12,9-Zoll-Touchscreen, 18.000-mAh-Akku, 4+256 GB Speicher und Dual-WLAN für schne6577,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Extended Update Support for Red Hat Directory ServerExtended Update Support for Red Hat Directory Server – planbare Update-Unterstützung für Directory-Server-Umgebungen Eine professionelle Red Hat Add-On-Subskription für Unternehmen, die Red Hat Directory Server Umgebungen mit einem stabileren und besser planbaren Update-Rahmen betreiben möchten. Extended Update Support for Red Hat Directory Server ist eine professionelle Red Hat Add-On-Subskription für Unternehmen, die bestehende Red Hat Directory Server Umgebungen mit einer erweiterten Update-Planung betreiben möchten. Der Fokus liegt darauf, Directory-Server-Systeme innerhalb eines klar definierten Red Hat Supportrahmens stabiler zu verwalten und Aktualisierungen besser an interne Betriebs-, Test- und Freigabeprozesse anzupassen. Die Lösung eignet sich besonders für Organisationen, die zentrale LDAP-basierte Verzeichnisdienste einsetzen und dabei hohe Anforderungen an Stabilität, Planbarkeit, Zugriffsdaten, Benutzerverwaltung und langfristige Systempflege haben. Wenn Sie diese Lösung über unsere Plattform kaufen , erhalten Sie eine offizielle Red Hat Add-On-Subskription beziehungsweise einen passenden Red Hat Subskriptionsumfang für den vorgesehenen Einsatzbereich. Ihre Bestellung wird über unsere sichere Zahlung verarbeitet und anschließend digital bereitgestellt. Wenn Sie weitere Red Hat Lösungen für Linux, Directory Services, Identity Management, Security oder Enterprise-Infrastruktur suchen, können Sie passende Produkte ebenfalls direkt bei uns im Shop für Red Hat kaufen . Die Lösung eignet sich für IT-Abteilungen, Systemadministratoren, Identity-Teams, Plattformverantwortliche und Organisationen, die Red Hat Directory Server in produktiven oder geschäftskritischen Umgebungen betreiben. In solchen IT-Landschaften sind Verzeichnisdienste häufig eng mit Benutzerkonten, Gruppeninformationen, Zugriffsrechten, Anwendungen, Authentifizierungsprozessen und internen Sicherheitsvorgaben verbunden. Extended Update Support for Red Hat Directory Server schafft dafür eine strukturierte Grundlage, um Update-Zyklen besser zu planen und zentrale Directory-Services kontrollierter in bestehende Betriebsprozesse einzubinden. Erweiterte Update-Planung für Directory Server Extended Update Support for Red Hat Directory Server ist für Unternehmen interessant, die ihre Directory-Server-Umgebung nicht bei jeder verfügbaren Aktualisierung unmittelbar umstellen möchten, sondern einen besser planbaren Update-Rahmen benötigen. Gerade bei zentralen Verzeichnisdiensten ist es wichtig, Änderungen sorgfältig zu prüfen, bevor sie in produktive Systeme übernommen werden. Directory-Server-Systeme stellen häufig grundlegende Informationen für Benutzer, Gruppen, Anwendungen und Zugriffskontrollen bereit. Wenn solche Dienste zentral in Unternehmensprozesse eingebunden sind, müssen Aktualisierungen, Tests, Wartungsfenster und interne Freigaben sauber abgestimmt werden. Der Extended Update Support unterstützt Organisationen dabei, diese Prozesse strukturierter zu organisieren. Für stabile LDAP- und Identity-nahe Infrastrukturen Red Hat Directory Server wird in vielen Unternehmen als zentrale Grundlage für LDAP-basierte Verzeichnisdienste eingesetzt. Dabei können Benutzerinformationen, Gruppenstrukturen, Zugriffsdaten, Richtlinien und anwendungsnahe Verzeichnisinformationen eine wichtige Rolle spielen. Extended Update Support eignet sich für Organisationen, die solche Directory-Services mit klarer Update-Planung und einer stabilen Betriebsstrategie verbinden möchten. Der konkrete Einsatz sollte anhand der vorhandenen Directory-Server-Umgebung, der bestehenden Red Hat Subskriptionsbasis, der benötigten Update-Strategie, der internen Freigabeprozesse und der jeweiligen Red Hat Bedingungen bewertet werden. Besonders bei produktiven Directory-Services ist es sinnvoll, Kompatibilität, Betriebsrisiken, Sicherheitsanforderungen, Testprozesse und langfristige Plattformplanung gemeinsam zu betrachten. So lässt sich das Add-On sauber in IT-, Sicherheits-, Einkaufs- und Budgetprozesse einordnen. Geeignet für produktive Directory-Server-Landschaften In professionellen Unternehmensarchitekturen sind Verzeichnisdienste häufig ein zentraler Bestandteil der Benutzer-, Gruppen- und Zugriffsdatenverwaltung. Extended Update Support for Red Hat Directory Server bietet eine strukturierte Grundlage, um solche Systeme mit planbaren Update-Prozessen zu betreiben und besser mit vorhandenen Administrations-, Sicherheits- und Freigabeprozessen zu verbinden. Die Lösung eignet sich besonders für Organisationen, die Red Hat Directory Server in sensiblen, geschäftsnahen oder stark integrierten Umgebungen einsetzen. Anforderungen rund um Stabilität, Änderungsmanagement, Systempflege, Sicherheitsbewertung und langfristige Plattformstrategie lassen sich dadurch gezielter in bestehende Unternehmensprozesse integrieren. Add-On für kontrollierte Aktualisierungsprozesse Das Extended Update Support for Red Hat Directory Server beschreibt eine Red Hat Add-On-Subskription für ...4861,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was bedeutet Feeds im Internet?
Was bedeutet Feeds im Internet? Feeds im Internet sind Datenströme, die es ermöglichen, aktuelle Informationen von Websites oder Blogs zu abonnieren und automatisch zu empfangen. Sie werden häufig in Form von RSS-Feeds oder Atom-Feeds angeboten und enthalten meistens Texte, Bilder oder Videos. Nutzer können Feeds mit Hilfe von Feed-Readern oder speziellen Apps abonnieren, um stets über neue Inhalte informiert zu bleiben. Feeds sind eine praktische Möglichkeit, um personalisierte Nachrichten und Updates aus verschiedenen Quellen zu erhalten, ohne die Websites regelmäßig besuchen zu müssen. **
-
Was sind die Vorteile von RSS-Feeds gegenüber anderen Arten von Content-Distribution?
RSS-Feeds ermöglichen es Nutzern, Inhalte von verschiedenen Websites an einem Ort zu sammeln und zu organisieren. Sie bieten eine einfache Möglichkeit, auf dem Laufenden zu bleiben, ohne jede Website einzeln besuchen zu müssen. Zudem ermöglichen RSS-Feeds eine personalisierte und automatisierte Content-Distribution. **
-
Was sind die Vorteile und Nachteile eines RSS-Feeds gegenüber eines Social Media-Feeds?
Die Vorteile eines RSS-Feeds sind die Möglichkeit, Inhalte von verschiedenen Quellen an einem Ort zu sammeln, die Kontrolle über die angezeigten Inhalte und die geringere Ablenkung durch Werbung und Benachrichtigungen. Nachteile sind die begrenzte Interaktion mit anderen Nutzern, die fehlende Personalisierung und die Notwendigkeit, regelmäßig den Feed zu überprüfen. Die Vorteile eines Social Media-Feeds sind die Interaktion mit anderen Nutzern, die Personalisierung basierend auf dem Nutzerverhalten und die Möglichkeit, aktuelle Trends und Neuigkeiten zu entdecken. Nachteile sind die Ablenkung durch Werbung und Benachrichtigungen, die mögliche Verbreitung von Falschinformationen und **
-
Was sind die Vor- und Nachteile von RSS-Feeds im Vergleich zu Social-Media-Feeds?
Vorteile von RSS-Feeds sind die bessere Kontrolle über die Inhalte, keine Algorithmus-basierte Filterung und keine Werbung. Nachteile sind die geringere Interaktion mit anderen Nutzern und die begrenzte Reichweite im Vergleich zu Social-Media-Feeds. **
Ähnliche Suchbegriffe für Update-Feeds
-
Kaspersky Threat Data Feeds - Malicious HashesKaspersky Threat Data Feeds – Malicious Hashes Die Bekämpfung von Malware ist eine der größten Herausforderungen für Unternehmen und Sicherheitsteams weltweit. Malware kann erhebliche Schäden verursachen, von Datenverlust über Systemstörungen bis hin zu finanziellen Verlusten. Eine zuverlässige Möglichkeit, schädliche Dateien zu identifizieren, besteht in der Analyse ihrer Hashes. **Kaspersky Threat Data Feeds – Malicious Hashes** bietet eine umfassende Datenbank mit bösartigen Hashes, die regelmäßig aktualisiert wird. Diese Daten ermöglichen es Sicherheitsteams, bösartige Dateien schnell und präzise zu identifizieren und zu blockieren, bevor sie Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Malicious Hashes Die **Kaspersky Threat Data Feeds – Malicious Hashes** stellen eine umfangreiche Sammlung bösartiger Hashes bereit, die aus dem globalen Netzwerk der Kaspersky Threat Intelligence stammen. Diese Hashes umfassen eine Vielzahl von Bedrohungen, von bekannten Viren über Ransomware bis hin zu unbekannter Malware. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitssysteme können Unternehmen Malware schneller erkennen und ihre Systeme vor möglichen Angriffen schützen. Die Hash-Datenbank wird kontinuierlich aktualisiert, um Unternehmen stets die neuesten Informationen zur Verfügung zu stellen. Hauptfunktionen Umfassende Sammlung bösartiger Hashes: Bereitstellung einer stets aktuellen Datenbank mit Hashes, die bösartige Dateien identifizieren. Präzise Bedrohungsinformationen: Jeder Hash-Eintrag enthält zusätzliche Informationen wie Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Malware durch Echtzeit-Blockierung schädlicher Dateien anhand ihrer Hashes. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Malware: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche Dateien schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious Hashes sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious Hashes Schutz vor Malware-Infektionen: Identifizierung und Blockierung von schädlichen Dateien anhand ihrer Hashes, bevor sie Schaden anrichten können. Erkennung von Ransomware: Spezifische Hashes helfen dabei, Ransomware frühzeitig zu erkennen und deren Ausbreitung zu verhindern. Forensische Analyse: Unterstützung bei der Identifizierung und Nachverfolgung schädlicher Dateien durch Vergleich mit der Kaspersky-Datenbank.40517,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - APT IOCKaspersky Threat Data Feeds – APT IOC In der heutigen digitalen Landschaft stellen Advanced Persistent Threats (APTs) eine der schwerwiegendsten Bedrohungen für Unternehmen und Organisationen dar. APTs sind zielgerichtete und oft langanhaltende Cyberangriffe, die von hochentwickelten Bedrohungsakteuren ausgeführt werden. Diese Angriffe zielen darauf ab, in Netzwerke einzudringen und wertvolle Informationen über lange Zeiträume hinweg zu exfiltrieren. Um Unternehmen bei der frühzeitigen Erkennung und Abwehr solcher Bedrohungen zu unterstützen, bietet Kaspersky mit den **Threat Data Feeds – APT IOC** eine spezialisierte Lösung. Diese Datenfeeds liefern kontinuierlich aktualisierte Informationen über Indikatoren für Kompromittierungen (Indicators of Compromise, IOCs), die mit APTs in Verbindung stehen, und ermöglichen es Unternehmen, ihre Abwehrmaßnahmen proaktiv zu verbessern. Überblick über Kaspersky Threat Data Feeds – APT IOC Die Kaspersky Threat Data Feeds – APT IOC bieten Unternehmen eine umfassende Datenbank mit Indikatoren für Kompromittierungen (IOCs), die auf Advanced Persistent Threats (APT) hinweisen. Diese Datenfeeds umfassen Informationen über verdächtige IP-Adressen, Domains, URLs, Hashes und andere Indikatoren, die bei der Identifizierung von APTs helfen. Die regelmäßige Aktualisierung und Erweiterung dieser Daten sorgt dafür, dass Unternehmen stets über die neuesten Bedrohungen informiert sind und ihre IT-Sicherheitsmaßnahmen anpassen können. Hauptfunktionen Umfassende APT-Daten: Bereitstellung kontinuierlich aktualisierter Informationen über IOCs, die mit APT-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um Unternehmen stets die neuesten Informationen über APT-Bedrohungen zu liefern. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Threat Intelligence-Plattformen. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von APT-Bedrohungen durch die Identifizierung von IOCs, die mit APT-Angreifern assoziiert sind. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Unterstützung bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – APT IOC sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht, sodass Unternehmen ihre Sicherheitsarchitekturen flexibel anpassen können. Anwendungsfälle für Kaspersky Threat Data Feeds – APT IOC Erkennung und Abwehr von gezielten Angriffen: Unternehmen können potenzielle APT-Bedrohungen frühzeitig identifizieren und Maßnahmen zur Abwehr ergreifen. Unterstützung bei der Bedrohungsanalyse: Sicherheitsteams erhalten detaillierte Informationen über verdächtige Aktivitäten und können fundierte Entscheidungen treffen. Optimierung der IT-Sicherheitsstrategie: Mit präzisen Bedrohungsdaten können Unternehmen ihre Abwehrstrategien proaktiv verbessern. Industrie 4.0 und industrielle Steuerungssysteme: In sensiblen industriellen Umgebungen unterstützt der APT IOC-Feed dabei, gezielte Angriffe auf kritische Infrastrukturen zu erkennen und abzuwehren.45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Passive DNSKaspersky Threat Data Feeds – Passive DNS Mit der zunehmenden Komplexität und Menge an Cyberbedrohungen ist es für Unternehmen wichtiger denn je, proaktiv Bedrohungen zu erkennen und zu verhindern. Das Domain Name System (DNS) ist eine kritische Komponente des Internets und wird häufig von Cyberkriminellen für bösartige Zwecke genutzt. Phishing, Malware-Verbreitung und Datenexfiltration sind nur einige Beispiele für Bedrohungen, die DNS-Abfragen missbrauchen. Mit den **Kaspersky Threat Data Feeds – Passive DNS** erhalten Unternehmen eine leistungsstarke Lösung, die detaillierte Informationen zu DNS-Aktivitäten liefert und so die Erkennung verdächtiger Aktivitäten und die Abwehr von Bedrohungen unterstützt. Überblick über Kaspersky Threat Data Feeds – Passive DNS Die **Kaspersky Threat Data Feeds – Passive DNS** bieten eine umfassende Datenbank zu DNS-Abfragen und deren historischem Kontext. Diese Informationen stammen aus der globalen Threat-Intelligence-Plattform von Kaspersky und ermöglichen es Unternehmen, bösartige oder verdächtige Domänen zu identifizieren und Netzwerkanomalien zu erkennen. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitsinfrastrukturen können Unternehmen besser verstehen, wie Angreifer das DNS für ihre Zwecke nutzen und entsprechend reagieren. Hauptfunktionen Umfassende DNS-Daten: Bereitstellung einer umfangreichen Datenbank mit Informationen zu DNS-Abfragen, die kontinuierlich aktualisiert wird. Präzise Bedrohungsinformationen: Jeder DNS-Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Analyse: Proaktive Bedrohungserkennung und Analyse von DNS-Aktivitäten in Echtzeit. Vorteile für Ihr Unternehmen Erhöhter Schutz vor DNS-basierten Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen verdächtige DNS-Aktivitäten frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Passive DNS sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Passive DNS Schutz vor DNS-Tunneling: Identifizierung und Blockierung von DNS-Anfragen, die für Datenexfiltration und andere bösartige Zwecke genutzt werden. Verhinderung von Phishing und Malware-Verbreitung: Erkennung verdächtiger DNS-Einträge, die auf Phishing-Seiten oder Malware-Server verweisen. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger DNS-Abfragen kann das Unternehmensnetzwerk besser geschützt werden.45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie wird der Minecraft-Update-Server erneuert?
Der Minecraft-Update-Server wird normalerweise durch das Herunterladen und Installieren der neuesten Version des Spiels aktualisiert. Dies kann entweder automatisch über den Minecraft Launcher oder manuell durch das Herunterladen der Updates von der offiziellen Minecraft-Website erfolgen. Nachdem das Update installiert wurde, können die Spieler die neuen Funktionen und Inhalte des Spiels genießen. **
-
Was sind Feeds und wie werden sie in Online-Plattformen verwendet?
Feeds sind automatisch aktualisierte Listen von Inhalten, die auf Websites oder Social-Media-Plattformen angezeigt werden. Sie zeigen dem Nutzer die neuesten Beiträge oder Informationen von anderen Nutzern oder Websites. Feeds werden in Online-Plattformen verwendet, um Nutzern personalisierte und aktuelle Inhalte anzuzeigen und sie über neue Beiträge oder Aktivitäten auf dem Laufenden zu halten. **
-
Sind die Windows 7 Update-Server nicht verfügbar?
Es tut mir leid, aber ich kann keine Echtzeitinformationen über die Verfügbarkeit der Windows 7 Update-Server liefern. Es könnte sein, dass es vorübergehende Probleme mit den Servern gibt, die von Microsoft behoben werden müssen. Es wird empfohlen, die offizielle Microsoft-Website oder Foren zu konsultieren, um Informationen über die Verfügbarkeit der Update-Server zu erhalten. Es könnte auch hilfreich sein, die Netzwerkverbindung und die Einstellungen des Computers zu überprüfen, um sicherzustellen, dass keine lokalen Probleme vorliegen. **
-
Verursacht das Update von Microsoft langsames Internet?
Es ist möglich, dass ein Update von Microsoft das Internet vorübergehend langsamer machen kann. Dies kann passieren, wenn das Update im Hintergrund große Datenmengen herunterlädt oder wenn es zu Konflikten mit anderen Programmen oder Einstellungen kommt. Es ist jedoch auch möglich, dass andere Faktoren für die langsame Internetverbindung verantwortlich sind und nicht das Update selbst. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.